Governança de agentes de IA é o conjunto de regras, controles e responsabilidades que definem o que um agente pode acessar, o que pode decidir, quem revisa o que ele faz e como a empresa responde quando algo sai do esperado. Ela é diferente da governança de um modelo de IA isolado porque o agente age: consulta sistemas, prepara documentos, atualiza registros e aciona outras etapas de um processo.
Quando um sistema só responde perguntas, o risco principal é uma resposta ruim. Quando ele executa ações, o risco passa a incluir acessos indevidos, alterações incorretas em sistemas, exposição de dados pessoais e decisões sem responsável claro. Este guia reúne os temas que precisam ser tratados antes e durante a operação de agentes de IA, com links para os artigos que aprofundam cada um.
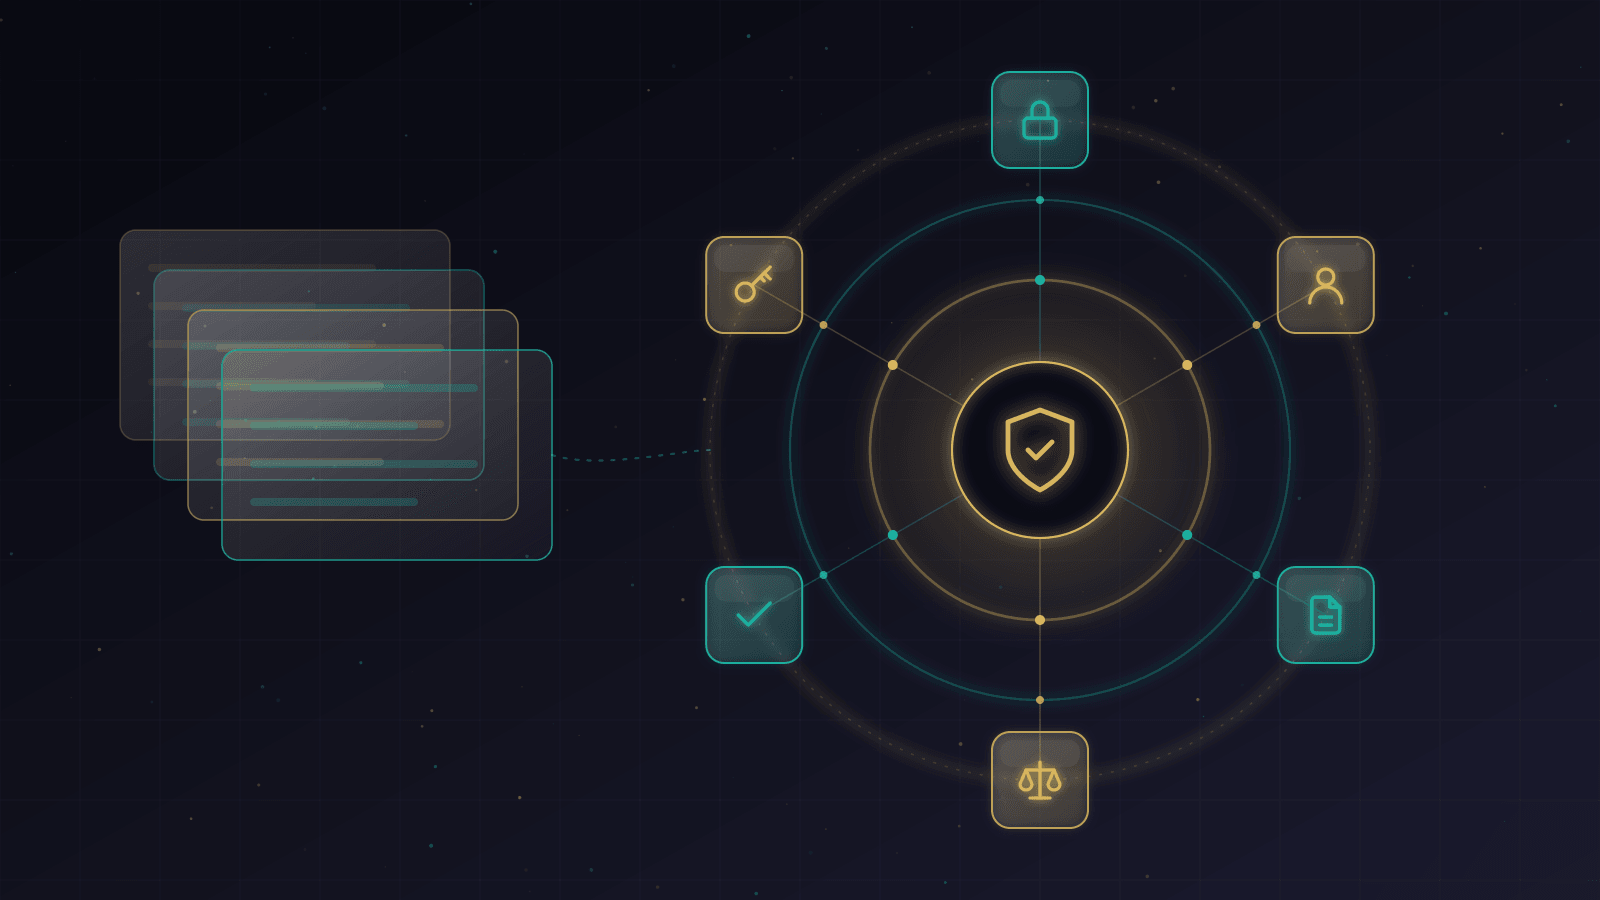
Quem é o agente e com que credenciais ele opera.
O que ele pode consultar, sugerir e executar.
Onde uma pessoa aprova, corrige ou interrompe.
Registros, avaliação e revisão contínua.
Por que agentes pedem uma governança própria
Uma política de uso de IA costuma tratar de ferramentas que as pessoas usam: o que pode ser digitado em um assistente, quais dados não podem ser compartilhados, como revisar uma saída antes de publicá-la. Essa camada continua necessária, e o artigo sobre política de uso de IA na empresa mostra como estruturá-la.
Agentes acrescentam três diferenças. Primeiro, operam com credenciais próprias e acessam sistemas sem uma pessoa digitando cada comando. Segundo, encadeiam etapas, de modo que um erro no início pode se propagar até uma ação no final. Terceiro, rodam em volume, o que transforma um desvio pequeno em um problema recorrente se ninguém estiver acompanhando.
Por isso, a governança de agentes precisa ser desenhada junto com a arquitetura técnica, e não depois dela. Na prática, ela responde a seis perguntas: quem é o agente, o que ele pode fazer, quando uma pessoa entra, o que fica registrado, como a qualidade é medida e quem responde por cada decisão.
Identidade e credenciais de agentes de IA
Todo agente deve ter uma identidade própria. Operar com a conta de um colaborador mistura as ações da pessoa com as do sistema, dificulta a revogação e torna a investigação de incidentes muito mais lenta.
Boas práticas para gerenciamento de credenciais de agentes de IA
As práticas abaixo são as mesmas que a segurança da informação já aplica a contas de serviço, adaptadas ao fato de que o agente toma decisões sobre quando usar cada acesso.
- Identidade dedicada por agente e por ambiente. Um agente em teste não usa a mesma credencial do agente em produção. Dois agentes com funções diferentes não compartilham identidade.
- Segredos em cofre, nunca no código ou no prompt. Chaves de API, tokens e senhas ficam em um cofre de segredos com controle de acesso. O agente recebe a credencial no momento da execução, sem que ela apareça em instruções, logs ou respostas.
- Escopo mínimo. Cada credencial dá acesso apenas aos sistemas, tabelas e operações que a tarefa exige. Leitura e escrita são permissões separadas.
- Credenciais de curta duração. Sempre que o sistema permitir, prefira tokens com validade curta e renovação automática a chaves permanentes.
- Rotação programada. Segredos que não podem ser temporários devem ter rotação periódica definida e testada, para que a troca não interrompa a operação.
- Revogação rápida. A equipe precisa saber como suspender o acesso do agente em minutos, sem depender de quem construiu a integração.
- Registro de uso. Cada uso de credencial fica associado à tarefa que o originou, permitindo saber qual solicitação levou a qual acesso.
O artigo acessos de agentes de IA: limites, registro e controle aprofunda essas práticas. Para preparar fontes e permissões antes da integração, veja dados e permissões para agentes de IA.
Autorização de agentes de IA e alçadas
Autenticar diz quem o agente é. Autorizar diz o que ele pode fazer. A forma mais útil de organizar a autorização é separar três níveis de ação:
| Nível | Exemplo | Controle típico |
|---|---|---|
| Consultar | Ler status de pedido, buscar política interna | Escopo de leitura, registro de acesso |
| Sugerir | Preparar resposta, recomendar próxima etapa | Revisão humana antes do uso |
| Executar | Atualizar cadastro, abrir chamado, enviar comunicação | Regra explícita, limite de valor ou volume, registro e possibilidade de interrupção |
A alçada deve considerar o impacto da ação, a reversibilidade e o tipo de dado envolvido. Uma ação reversível de baixo impacto pode ser executada diretamente. Uma ação que afeta cliente, contrato, pagamento ou dado pessoal deve pedir aprovação. Uma ação irreversível de alto impacto normalmente não deve ser delegada ao agente.
Dois cuidados são frequentemente esquecidos. O primeiro é que a autorização precisa valer na camada de sistema, e não só na instrução do agente. Se a regra existe apenas no prompt, uma entrada maliciosa ou um erro de interpretação pode contorná-la. O segundo é que agentes que acionam outros agentes não devem herdar permissões automaticamente. Cada um opera com o próprio escopo.
Supervisão humana e handoff
Supervisão humana não é revisar cada saída. É definir em quais pontos uma pessoa precisa confirmar, corrigir ou interromper o fluxo. Os modelos mais comuns são:
- Humano no circuito (human-in-the-loop): a pessoa aprova antes da ação. Indicado para ações de alto impacto ou irreversíveis.
- Humano supervisionando o circuito (human-on-the-loop): o agente executa e a pessoa acompanha, com capacidade de interromper. Indicado para ações reversíveis com volume relevante.
- Revisão por amostragem: a equipe revisa uma parte dos casos concluídos para detectar padrões. Indicado para tarefas de baixo risco e para calibrar a qualidade ao longo do tempo.
O handoff é o momento em que o agente passa o caso para uma pessoa. Ele só funciona se a pessoa recebe contexto suficiente: a solicitação original, as fontes consultadas, a ação sugerida e o motivo do encaminhamento. Sem isso, a revisão vira aprovação por confiança.
Os artigos supervisão humana em IA e handoff humano em agentes de IA detalham critérios e desenhos de fluxo.
Auditoria, registros e observabilidade
Se não há registro, não há como investigar. Os registros de um agente precisam permitir reconstruir uma decisão relevante sem depender da memória de quem estava operando. No mínimo, devem responder:
- Qual solicitação iniciou o fluxo e quando.
- Quais fontes e sistemas foram consultados.
- Qual ação foi sugerida ou executada e com qual credencial.
- Qual regra permitiu a ação ou exigiu revisão.
- Quem revisou, o que decidiu e se houve correção.
Além do registro para auditoria, a operação precisa de observabilidade: indicadores de volume, taxa de escalonamento, erros de ferramenta, tempo de resposta e custo por tarefa. A diferença é de finalidade. O registro de auditoria serve para investigar um caso. A observabilidade serve para perceber, antes de um incidente, que o comportamento mudou.
Os registros também têm prazo de retenção. Guardar tudo para sempre pode conflitar com a minimização de dados exigida pela LGPD. A política de retenção deve ser decidida junto com o jurídico e com a área de segurança.
Veja observabilidade de agentes de IA para os sinais que vale acompanhar em produção.
Ética de agentes de IA
Ética, no contexto de agentes, é transformar princípios em decisões operacionais verificáveis. Alguns pontos práticos:
- Transparência com quem interage. Pessoas devem saber quando estão lidando com um agente, especialmente em atendimento a clientes.
- Explicabilidade proporcional. Quando o agente influencia uma decisão sobre uma pessoa, como priorização de atendimento ou análise de documentação, a empresa deve conseguir explicar quais critérios foram usados.
- Tratamento justo. Critérios de triagem, qualificação ou priorização devem ser revisados para evitar que reproduzam distorções presentes nos dados históricos.
- Limites de autonomia. Decisões com efeito relevante sobre direitos de pessoas não devem ser delegadas integralmente ao agente.
- Canal de contestação. Quem foi afetado por uma decisão apoiada por IA precisa ter um caminho para pedir revisão.
Esses princípios só funcionam se tiverem um responsável e um mecanismo de verificação. Um princípio sem dono e sem evidência é apenas uma declaração. A página de ética em IA apresenta os compromissos que orientam nossos projetos.
LGPD em agentes de IA
Agentes que tratam dados pessoais estão sujeitos à LGPD como qualquer outro sistema. As questões práticas mais frequentes são:
- Finalidade e base legal. Cada tratamento realizado pelo agente precisa ter finalidade definida e base legal adequada. Um agente criado para atendimento não deve reutilizar dados para outra finalidade sem análise.
- Minimização. O agente recebe apenas os dados necessários para a tarefa. Campos sensíveis podem ser mascarados antes de chegar ao modelo.
- Fornecedores e transferência. Se o modelo é operado por um fornecedor, o contrato deve tratar de uso dos dados, retenção, localização e subcontratação. O artigo sobre governança de IA de terceiros lista o que exigir.
- Direitos dos titulares. A empresa deve conseguir localizar e tratar dados pessoais que passaram pelo agente, inclusive em registros e memórias.
- Decisões automatizadas. Quando uma decisão baseada unicamente em tratamento automatizado afeta interesses do titular, a LGPD prevê o direito de solicitar revisão.
O artigo LGPD em sistemas de IA aprofunda esses pontos. Para desenhar esses controles em um projeto, veja nossa frente de governança e LGPD.
Avaliação contínua
Um agente aprovado no teste pode piorar em produção. Mudam as perguntas, mudam as fontes, muda a versão do modelo, mudam os sistemas integrados. A avaliação contínua é o que permite perceber isso antes de o problema chegar ao cliente.
Uma rotina mínima inclui:
- Conjunto de casos de referência, com exemplos comuns e exceções, rodado antes de qualquer mudança de instrução, fonte ou modelo.
- Critérios de qualidade explícitos, como correção da resposta, uso da fonte certa, respeito às alçadas e escalonamento no momento adequado.
- Revisão periódica de casos reais, comparando respostas aceitas, corrigidas e escaladas.
- Gatilhos de reavaliação, como troca de modelo, mudança de processo ou aumento de reclamações.
Veja como avaliar a qualidade de um agente de IA para montar essa rotina.
Papéis e responsabilidades
Governança sem responsável não acontece. Os papéis abaixo podem ser acumulados em empresas menores, mas precisam estar nomeados:
| Papel | Responsabilidade principal |
|---|---|
| Dono do processo | Define objetivo, alçadas e critérios de sucesso. Responde pelo resultado operacional. |
| Responsável técnico | Mantém arquitetura, integrações, credenciais e registros. |
| Segurança da informação | Aprova acessos, monitora uso de credenciais e conduz incidentes. |
| Jurídico e privacidade | Avalia base legal, contratos com fornecedores e direitos dos titulares. |
| Revisores operacionais | Tratam exceções, aprovam ações e registram correções. |
| Comitê ou instância de governança | Aprova novos casos de uso, revisa riscos e decide sobre ampliação de escopo. |
O artigo governança de IA: papéis e decisões essenciais detalha como distribuir essas decisões. Para empresas que querem um sistema de gestão formal, ISO 42001 na prática mostra como a norma organiza responsabilidades, riscos e controles.
Como começar sem travar a operação
Governança não precisa estar completa para o primeiro agente entrar em operação. Precisa ser proporcional ao risco do caso escolhido. Um caminho prático:
- Inventarie o que já existe. Liste agentes, automações e ferramentas de IA em uso, inclusive as adotadas por áreas sem passar pela TI.
- Classifique por risco. Considere tipo de dado, impacto da ação e reversibilidade.
- Comece pelo caso de menor risco com valor claro. Use-o para testar identidade, alçadas, registros e revisão.
- Documente as decisões. Escreva as regras de forma que a equipe operacional consiga ler e discutir.
- Revise em ciclos curtos. Ajuste alçadas e controles com base no que os primeiros casos mostram.
Checklist de governança de agentes de IA
Use esta lista antes de colocar um agente em produção:
- O agente tem identidade própria, separada por ambiente.
- Credenciais estão em cofre de segredos, com escopo mínimo e rotação definida.
- Existe procedimento testado para revogar o acesso rapidamente.
- As ações estão classificadas em consultar, sugerir e executar.
- Alçadas e limites estão aplicados na camada de sistema, não apenas no prompt.
- Os pontos de revisão humana estão definidos por nível de risco.
- O handoff entrega à pessoa o contexto necessário para decidir.
- Os registros permitem reconstruir solicitação, fontes, ação, regra e revisão.
- A retenção de registros e memórias está alinhada à LGPD.
- Finalidade, base legal e contratos com fornecedores foram avaliados.
- Pessoas que interagem com o agente sabem que é um agente.
- Há conjunto de casos de referência e critérios de qualidade.
- Existem gatilhos de reavaliação para mudança de modelo ou processo.
- Dono do processo, responsável técnico e revisores estão nomeados.
- Novos casos de uso passam por uma instância de aprovação.
Perguntas frequentes
Qual a diferença entre governança de IA e governança de agentes de IA?
A governança de IA trata do uso de inteligência artificial na empresa como um todo: políticas, riscos, fornecedores e responsabilidades. A governança de agentes acrescenta os controles necessários quando o sistema age: identidade e credenciais, autorização por tipo de ação, supervisão nos pontos de decisão e registros que permitam investigar o que foi feito.
Quem deve ser responsável pela governança de agentes de IA?
O dono do processo responde pelo resultado operacional e pelas alçadas. O responsável técnico responde pela arquitetura e pelos acessos. Segurança, jurídico e privacidade aprovam os controles nas suas áreas. Em empresas com vários agentes, uma instância de governança decide sobre novos casos e ampliação de escopo.
Agentes de IA podem usar a conta de um colaborador?
Não é recomendável. Usar a credencial de uma pessoa mistura ações humanas e automatizadas, dificulta a revogação e compromete a auditoria. O agente deve ter identidade própria, com permissões específicas para a sua função.
Como garantir que um agente respeite as alçadas?
Aplicando os limites na camada de sistema: permissões da credencial, regras na integração e bloqueios de ações acima de determinado valor ou impacto. Instruções no prompt ajudam a orientar o comportamento, mas não substituem um controle técnico.
A governança atrasa a implementação de agentes?
Quando é desenhada junto com a arquitetura e proporcional ao risco, tende a evitar retrabalho. O que costuma atrasar projetos é descobrir no meio da integração que faltam regras de acesso, responsáveis ou critérios de revisão.
Quer estruturar a governança dos agentes de IA da sua empresa? Solicite um diagnóstico executivo.